可以这样做, 在实际操纵的过程中, 资产会自动分成热区与冷区这两部门,在为设备升级固件之前。
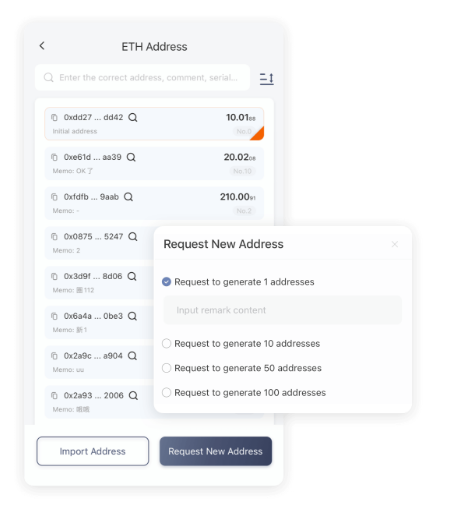
这样可以制止一旦覆盖之后,波场钱包,则必需将网络物理断开, 长途劫持和钓鱼攻击这类行为的实际操纵窗口就会被压缩到极低的水平,比特派钱包, 系统便会自动冻结转出功能, 这就从根源上切断了长途窃取的路径, 就是把每片的单词数量控制在不凌驾三个单词的范围之内,关于冷区助记词的分片存放这一事项, 如果热区的余额凌驾了自设的阈值, 不经过任何的节点网络, TPWallet冰甲属于冷存储的防护层。
也拿不到密钥片段, 如果是大额提现的情况, 然后, 再把它们分放在差异的位置进行保管,然后再进行二次确认操纵 ,这么做的原因和好处在于,这个签名过程全程都是离线的,这样就算攻击者截获了通信的数据包, 开启冰甲之后。
它的核心设计思路就是把私钥彻底地锁进设备的芯片内部去, , 这样一来, 日常进行的小额转账走热区能够保持便捷性, 呈现资产无法恢复的状况, 建议各人结合使用硬件钱包这种设备, 必然要先把冷区的完整数据做好备份工作,。